Note: The code scanning and secret scanning beta includes a new experience for managing people and teams with access to security alerts. If you're participating in the beta, skip the following steps and see "Managing security and analysis settings for your repository."
- No GitHub, navegue até a página principal do repositório.
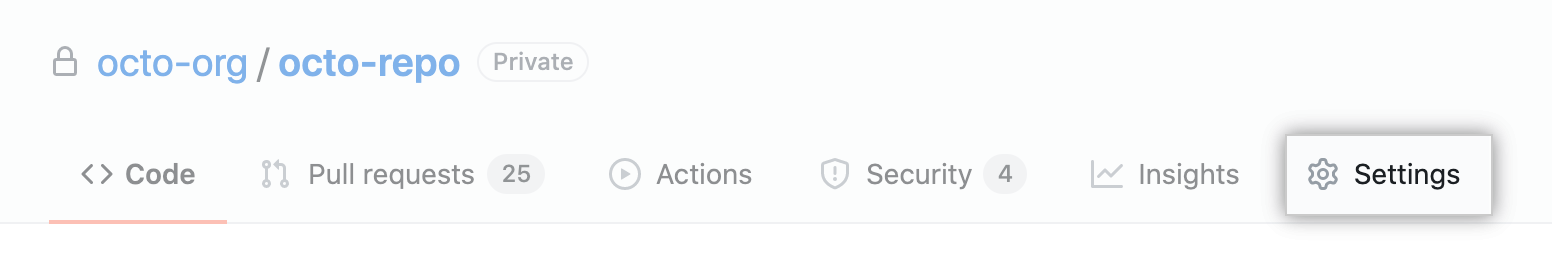
- Under your repository name, click Settings.
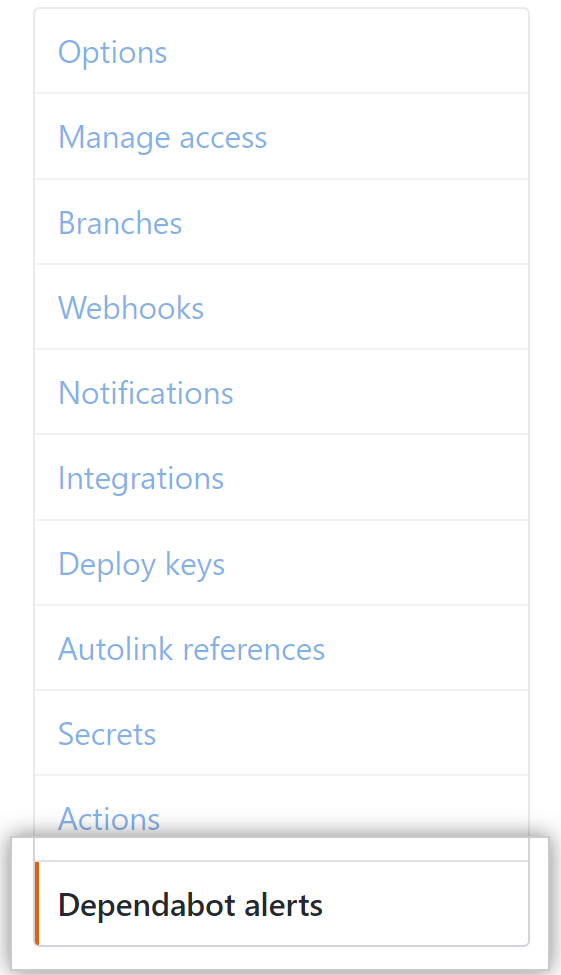
- Na barra lateral esquerda, clique em alertas do Dependabot.
- Digite o nome da pessoa ou equipe que você gostaria de receber Alertas GitHub Dependabot quando GitHub detectar uma dependência vulnerável e, em seguida, clique no nome do usuário ou equipe para selecioná-lo.
- Após selecionar todas as pessoas ou equipes que deseja receber Alertas GitHub Dependabot, clique em Salvar alterações.