Artikelversion: GitHub.com
Commits signieren
Du kannst Commits lokal mit GPG oder S/MIME signieren.
Were you able to find what you were looking for?
Thank you! Your feedback has been submitted.
Hinweis: GitHub Desktop unterstützt keine Commit-Signierung.
Tipps:
Um Deinen Git-Client so zu konfigurieren, dass Commits für ein bestimmtes lokales Repository standardmäßig signiert werden, führe in Git-Versionen ab 2.0.0 den Befehl git config commit.gpgsign true aus. Um alle Commits für ein beliebiges lokales Repository standardmäßig zu signieren, führe git config --global commit.gpgsign true aus.
Wenn Du Deine GPG-Schlüssel-Passphrase speichern möchtest, damit Du sie nicht bei jeder Signatur eines Commits erneut eingeben musst, empfehlen wir Dir den Einsatz der folgenden Tools:
- Für Mac-Benutzer erlaubt die GPG Suite, Deine GPG-Schlüssel-Passphrase in Mac OS Keychain zu speichern.
- Für Windows-Benutzer Gpg4win, das sich in andere Windows-Tools integriert.
Zum manuellen Speichern Deiner GPG-Schlüssel-Passphrase kannst Du auch einen GPG-Agenten konfigurieren. Dieser integriert sich jedoch nicht wie der SSH-Agent in Mac OS Keychain und erfordert mehr Konfiguration.
Wenn Du über mehrere Schlüssel verfügst oder versuchst, Commits oder Tags mit einem Schlüssel zu signieren, der nicht mit Deiner Beitragender-Identität übereinstimmt, solltest Du Git Deinen Signaturschlüssel mitteilen.
- Wenn Du Änderungen in Deinem lokalen Branch freigeben möchtest, füge dem „git commit“-Befehl das Flag „-S“ hinzu:
$ git commit -S -m your commit message # Erstellt einen signierten Commit - Wenn Du GPG verwendest, gib nach der Erstellung Deines Commits die Passphrase ein, die Du bei der Generierung Deines GPG-Schlüssels eingerichtet hast.
- Übertrage Deine Commits, nachdem Du sie lokal erstellt hast, mittels Push auf Dein Remote-Repository auf GitHub:
$ git push # lokale Commits zum remote Repository pushen - Navigiere auf GitHub zu Deinem Pull Request.
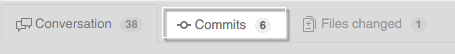
- Klicke auf dem Pull Request auf Commits.
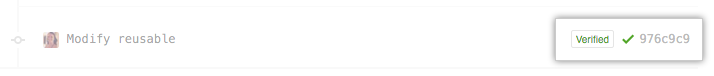
- Wenn Du ausführliche Informationen zur verifizierten Signatur sehen möchtest, klicke auf „Verified“ (Verifiziert).
Weiterführende Informationen
- „Nach vorhandenen GPG-Schlüsseln suchen“
- „Einen neuen GPG-Schlüssel erzeugen“
- „Einen neuen GPG-Schlüssel zu Deinem GitHub-Konto hinzufügen“
- „GitHub über Deinen Signaturschlüssel informieren“
- „Eine E-Mail-Adresse mit Deinem GPG-Schlüssel verknüpfen“
- „Tags signieren“
Were you able to find what you were looking for?
Thank you! Your feedback has been submitted.